Le attività di security testing autorizzato richiedono confini chiari e una traccia delle operazioni.
CASE STUDY
Build di Bellion
Un sistema di operatori e workflow per il security testing autorizzato.
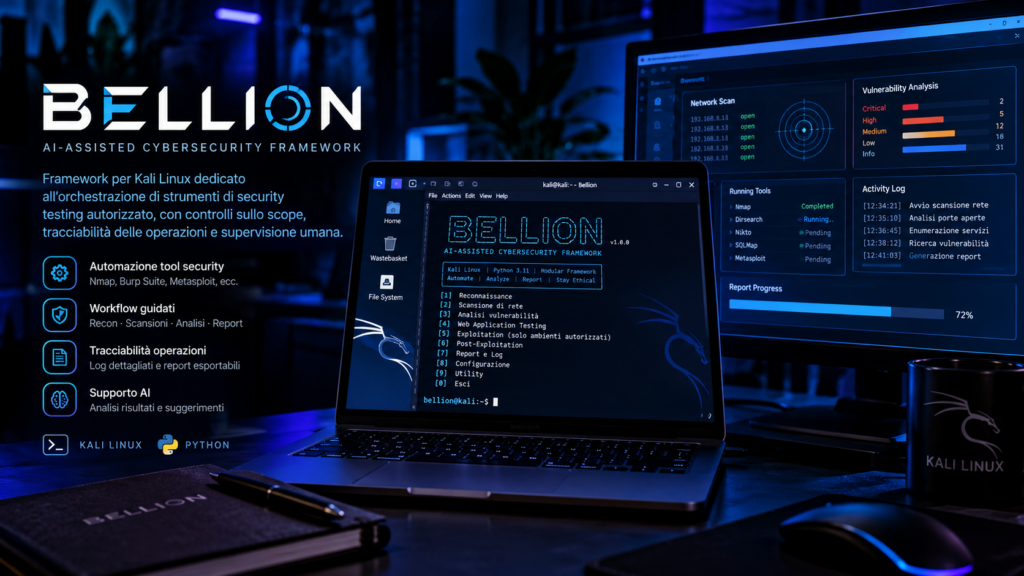
Un progetto software sperimentale per ambienti Kali Linux, orientato a workflow controllati di analisi e security testing autorizzato.
Una build in test per organizzare attività tecniche controllate in ambiente Kali Linux.
IL PROGETTO
Il valore è nel controllo del workflow.
Bellion è un progetto software sperimentale per attività di security testing autorizzato, con una build orientata a workflow controllati.
L’idea è coordinare strumenti e operatori tecnici definendo ambito, parametri, tracciabilità e output senza pubblicare dettagli operativi sensibili.
Il progetto è in test e la case study racconta soltanto componenti e responsabilità verificabili.
DAL PROGETTO ALLA REALIZZAZIONE
Dall’esigenza a una soluzione concreta.
Organizzare un workflow in cui obiettivi, ambito e risultati siano distinguibili e controllabili.
Separare gli operatori e i passaggi del processo, evitando di trasformare lo strumento in un contenitore indistinto.
La build in test verifica la gestione del workflow, il logging locale e la produzione di report, senza esporre target, payload o dettagli riservati.
REALIZZAZIONE
I componenti del progetto.
Ambiente Kali Linux
Il contesto operativo previsto per la build e gli strumenti di analisi.
Ambiente dichiarato nel progetto; nessun dettaglio di target o payload viene pubblicato.
Workflow controllato
Una sequenza che porta dall’obiettivo autorizzato alle evidenze.
Scope controls, parametri separati e passaggi verificabili.
Operatori e responsabilità
Ruoli distinti per evitare che ogni attività venga eseguita nello stesso contesto.
I nomi e i ruoli specifici restano non pubblicati finché non sono verificati nel repository/build.
Evidenze e report
Il lavoro produce una traccia locale e un output leggibile del test.
Logging locale e report Markdown documentati per la build v0.1.
SISTEMA
Un workflow controllato, dall’obiettivo alle evidenze
- 01
Si definisce un obiettivo autorizzato e il relativo ambito.
- 02
Si preparano parametri e operazioni nel contesto previsto.
- 03
Il sistema raccoglie le evidenze senza confondere i passaggi.
- 04
Il risultato viene organizzato in un report leggibile.
PUNTO DI VISTA
Cosa rende particolare questo progetto.
Controllo prima dell’automazione
Bellion viene raccontato come un sistema di workflow e responsabilità, non come una raccolta pubblica di tecniche operative.
APPROFONDIMENTO
Un workflow controllato, dall’obiettivo alle evidenze
La parte interessante di Bellion non è elencare strumenti, ma definire come un’attività autorizzata possa essere preparata, eseguita e documentata.
Scope, parametri separati, logging locale e report Markdown costruiscono una sequenza in cui ogni passaggio mantiene il proprio contesto.
La build resta in test: non vengono pubblicati target, payload, exploit o dettagli che potrebbero trasformare la case study in una guida operativa.
Architettura degli operatori
La visualizzazione pubblica mantiene ruoli generici e componenti verificabili; i nomi degli operatori vengono esclusi finché non esiste un audit del repository/build.
TECNOLOGIE
Lo stack al servizio del progetto.

PHP
